
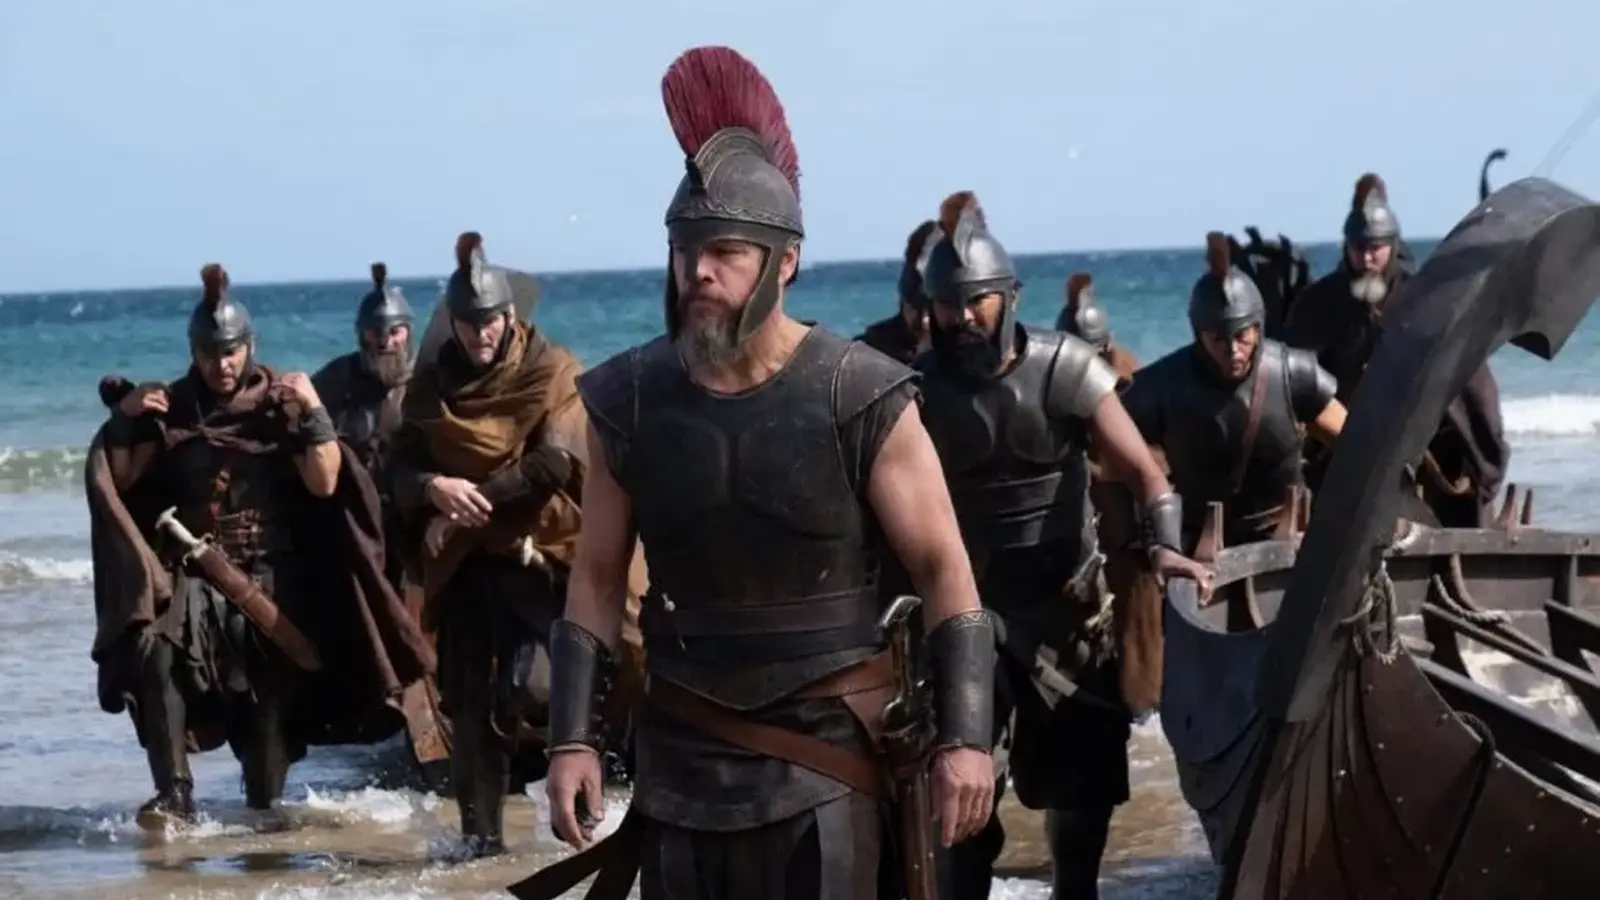
Üks hooletu klõps. See on kõik, mis läheb vaja, et filmi allalaadimine muutuks tagauksena sinu ellu.
Bitdefenderi turvauurijad on avastanud kampaania, mis maskeerib Lumma Stealeri pahavara Christopher Nolani uue filmi 'Odüsseia' ebaseaduslikeks allalaadimisteks. Film ei ole veel digitaalsetes platvormides ilmunud, kuid torrenti- ja failijagamisportaalid pakuvad juba käivitatavaid faile, mis teeseldakse olevat videoripid.
Mida allalaadimised tegelikult varjasid
Need nii-öelda filmifailid ei ole sugugi videoformaadid. Need on Windowsi käivitatavad failid (failid, mis lõpevad .exe-ga), mis käivitamisel paigaldavad Lumma Stealeri ohvri seadmesse. Kui pahavara on aktiivne, korjab see laia valiku tundlikke andmeid: kasutajanimesid, paroole, pangakonto andmeid, brauseri küpsiseid, sirvimisajalugu, kaugjuurdepääsu tööriistu, vestluslogisid ning põhimõtteliselt kõiki masina salvestatud faile. Sellise juurdepääsutasemega saavad ründajad üle võtta kontosid, tühjendada raha ning nuhkida eraajalisi suhtlusi.
Bitdefender tõstis esile mitu ohtlikku failinime, mis Internetis ringlesid, näiteks odüsseia 2160phd (2026) inglise-subtiitrid eztv.exe ja odüsseia 2026 1080p h264-djt.exe. Need failinimed on loodud nii, et nad näivad usaldusväärsed kõrge eraldusvõimega rippe otsiva kasutaja silmis, kuid nende faililaiend paljastab pettuse, kui tead, mida otsida.

Miks kurjategijad filme valivad? Lihtne: ajastus ja kiusatus. Piraadid kasutavad ära auku kinoleviku ja ametliku voogedastuse vahel. Meeltesegaduses vaatajad, kes otsivad koopiat, jätavad tihti põhilised turvakontrollid tähelepanuta. Sarnast käitumist kasutati ka 2025. aasta skeemis, kus üks Missioon: Võimatu pealkiri levitas pahavara torrenti- ja failisaitide kaudu.
Kuidas siis lõksust hoiduda? Esiteks käsitle iga ootamatut käivitatavat faili ettevaatlikult. Videofailide tavapärased laiendid on .mp4, .mkv või .mov. .exe-fail ei ole kunagi film. Teiseks kasuta mainekaid voogedastusplatvorme ja oota ametlikke digitaalavaldusi. Lõpuks hoia turvatarkvara ajakohasena ja lülita oluliste kontode puhul sisse kahe faktoriga autentimine.
Ära käivita ebakohaseid allalaadimisi, mis väidavad olevat uusi filme; need võivad olla peidetud pahavara.
See kampaania tuletab meelde, et küberkurjategijad järgivad tähelepanu. Suured eelarved meelitavad klikke ja klikkide kaudu tekib infektsioonivõimalusi. Nolanit oodanutele on kannatlikkus kõige turvalisem valik. Turvameeskondadele on sõnum tuttav, kuid oluline: jälgi võltsmeedia levitusi, hoiata kasutajaid ja sea prioriteediks kasutajatunniste kaitse.
"Minu huvi tehnoloogia vastu algas lapsepõlvest. Tänapäeval püüan kirjutada nii, et ka keerulised teemad oleksid kõigile arusaadavad."
Arutelu
Jäta kommentaar
Kommentaarid
Kommentaare veel pole. Ole esimene.