
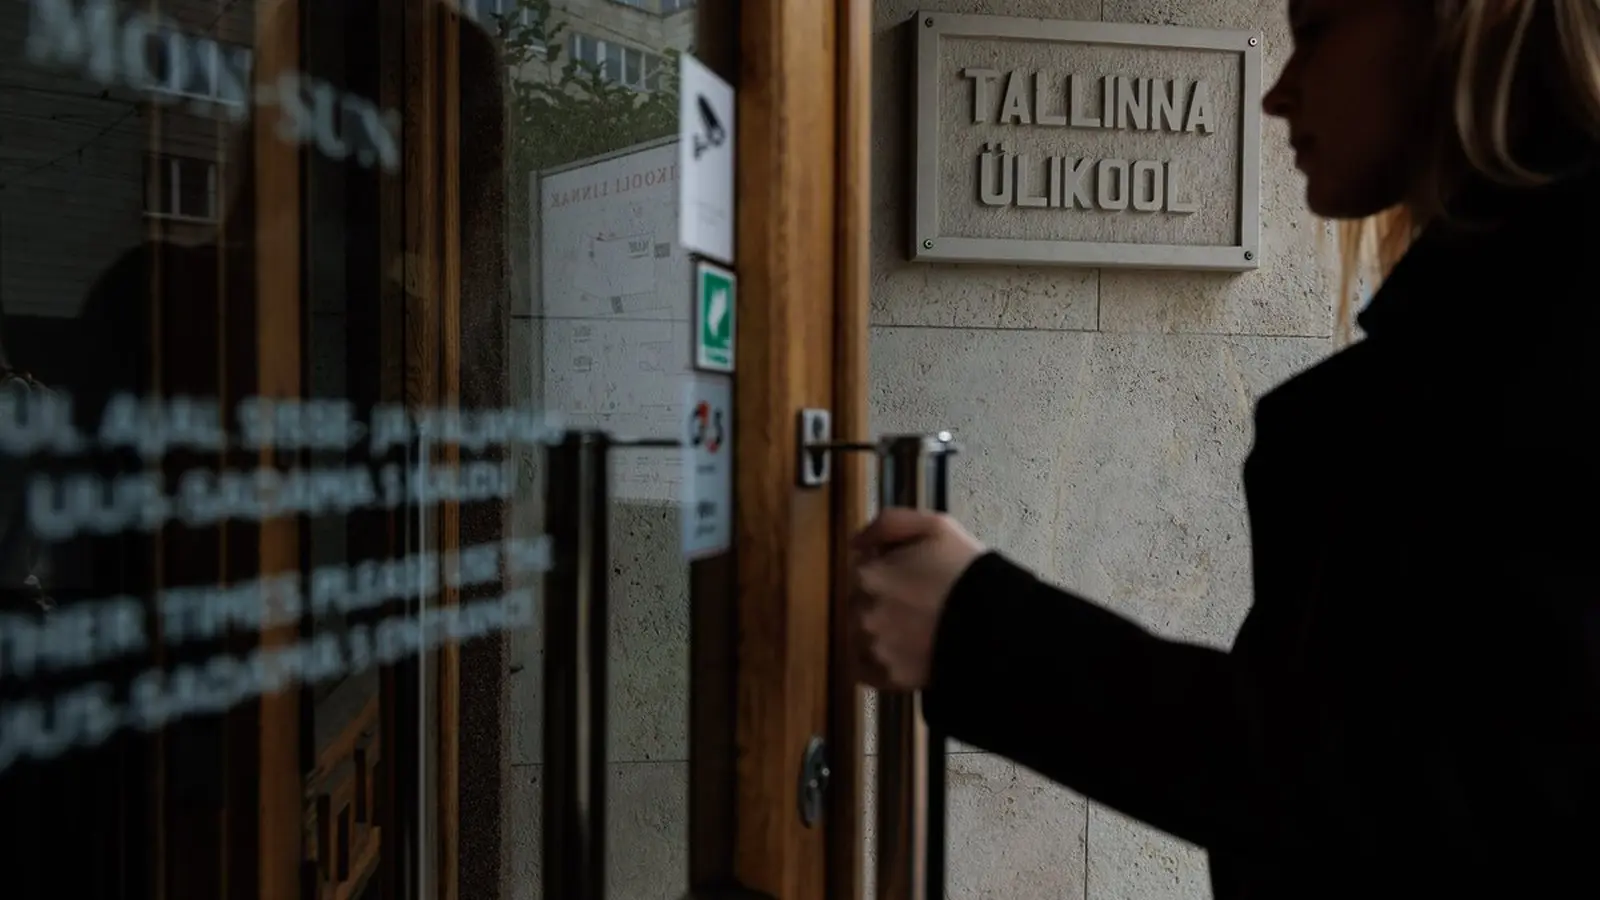
Tallinna Ülikool teatas, et ühe ülikooli veebiserveri rünnaku järel võisid kolmanda osapoole kätte sattuda kuni 907 sisseastuja isikuandmed. Puudutatud andmed hõlmasid eelkõige digitehnoloogia bakalaureuseõppe sisseastumistega seotud informatsiooni, sealhulgas nimesid, isikukoode ja eksamite andmeid.
Kuidas rünnak avastati ja mida ülikool tegi?
CERT Eesti informeeris ülikooli rünnakust 12. augustil. Ülikooli infoturbejuhi sõnul õnnestus rünnak samal päeval lõpetada ning oht likvideerida. Serverilogide analüüs ei andnud tunnuseid selle kohta, et andmeid oleks vaadatud või kopeeritud, kuid infoturbejuht rõhutas, et ründe olemusest tulenevalt ei saa sellist väidet absoluutse kindlusega kinnitada.
Kellele teavitus saadeti?
Kuna kolmanda osapoolel oli andmetele ligipääs, teavitati võimalikust ohust kõiki 907 kannatanud isikut, vastavalt isikuandmete kaitse ja õigusaktide nõuetele.
Mida see tähendab Eesti digikeskkonnale?
Eesti on tugevalt digitaalselt arenenud riik, kus haridusasutused kasutavad laialdaselt e-teenuseid ja e-ID lahendusi. Sellised intsidendid rõhutavad vajadust ülikoolide, avaliku sektori ja erasektori infotehniliste ressursside tugevdamise järele ning pideva monitooringu tähtsust.

Kuidas vältida sarnaseid juhtumeid? (Turvafunktsioonid ja võrdlus)
Parimad praktikud hõlmavad:
- veebirakenduste tulemüüri (WAF) ja sissetungimise tuvastussüsteemide (IDS/IPS) kasutamist,
- logide ja SIEM-lahenduse reaalajas analüüsi,
- tugevat juurdepääsuhaldust (rollipõhine ligipääs, MFA),
- andmete krüpteerimist ja regulaarseid turvaauditeid.
Rahvusvaheliste ülikoolide võrdluses on need sammud standardiks; Eesti asutused peavad sammu pidama, kuna elanike digiteenuste usaldus on kõrge.
Kasu ja praktilised nõuanded (kasutusjuhtumid)
Tugev infoturve aitab vältida õigus- ja mainekahjusid, hoiab ära GDPR-i rikkumisi ning tagab sisseastujate ja töötajate andmete konfidentsiaalsuse. Ülikoolid võivad kasutada rangeid logisüsteeme ja andmete segmentimist, et piirata juurdepääsu ning lihtsustada intsidentidele reageerimist.
Edasised sammud
Tallinna Ülikool on alustanud laiemate töökorralduslike ja tehnoloogiliste uuendustega, et vähendada riske. Eesti ettevõtted ja avalik sektor peaksid seda juhtumit kasutama meeldetuletusena investeeringuteks infoturbe lahendustesse ning koostööks CERT Eesti ja teiste turbe-ekspertidega.
"Tehnoloogia liigub kiiremini kui kunagi varem ja ma naudin selle jälgimist. Iga uus seade või rakendus jutustab loo inimlikust loovusest."
Arutelu
Jäta kommentaar
Kommentaarid
Kommentaare veel pole. Ole esimene.