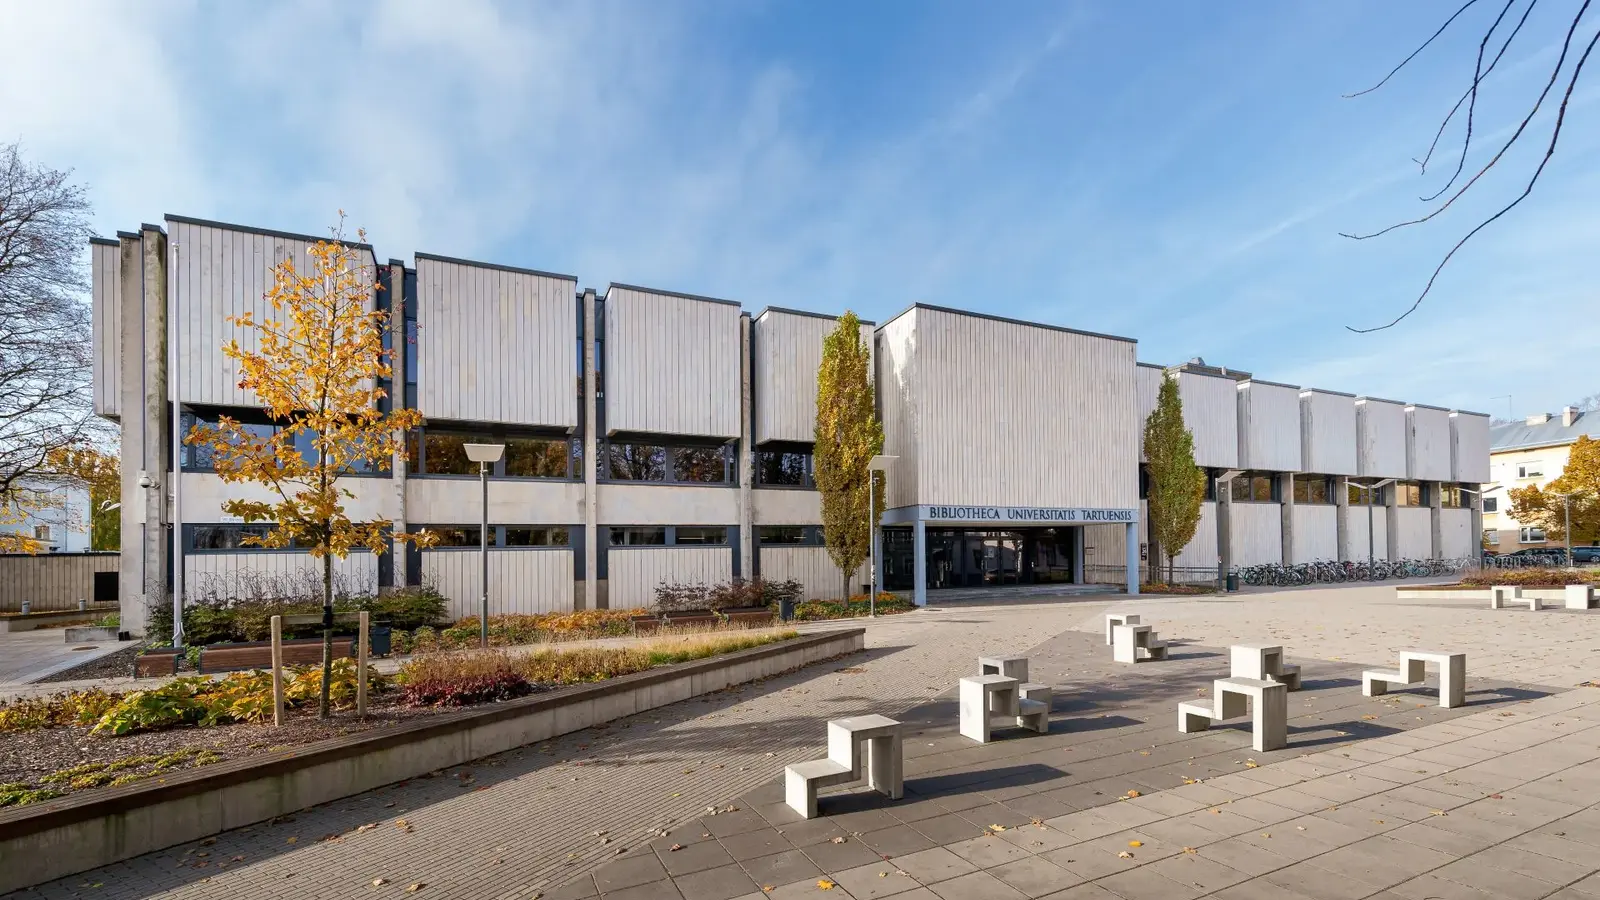
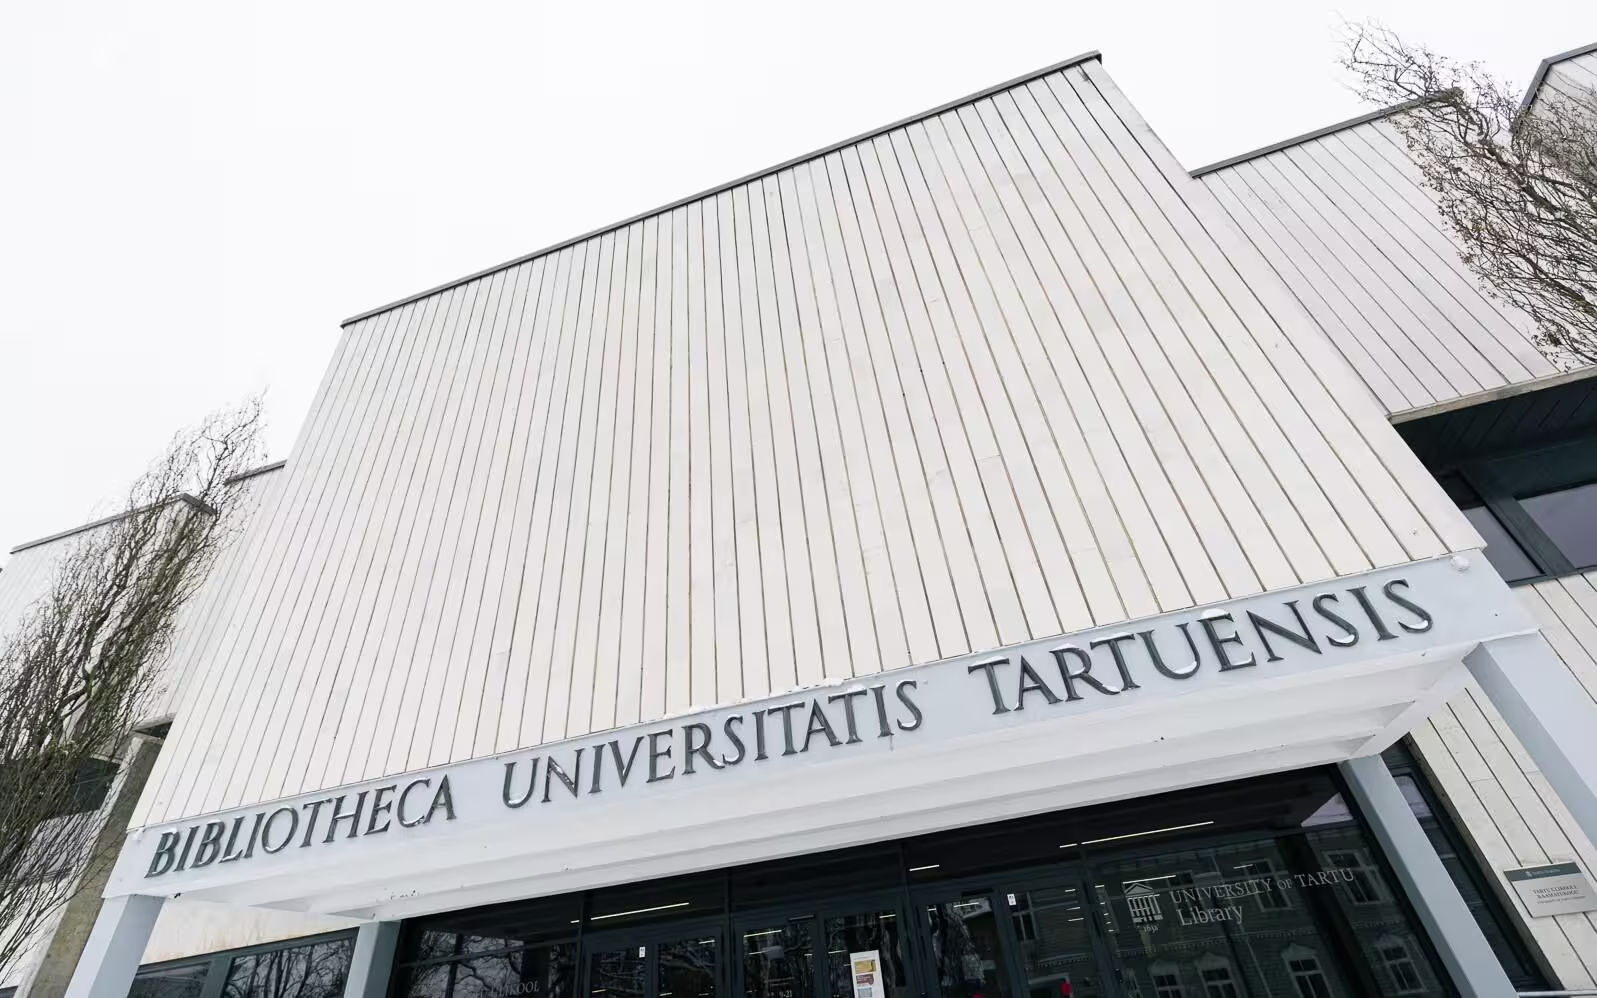
Tartu Ülikooli raamatukogu tuvastas 11. septembril, et välisel ründajal oli ebaseaduslik juurdepääs raamatukogu veebipoele. Ülikooli hinnangul laadis ründaja suure tõenäosusega alla ka veebipoe klientide andmed.
Ülikool teavitas juhtunust kohe Riigi Infosüsteemi Ametit (RIA) ja peatas veebipoe kasutamise. Intsidendist anti teada ka Andmekaitse Inspektsioonile.
TÜ raamatukogu direktor Jaanika Anderson kirjutas kasutajatele, et ründajale võisid kättesaadavaks saada klientide ees- ja perekonnanimi, e-posti aadress, telefoninumber, veebipoe kasutajanimi ning sellega seotud parooli krüpteeritud versioon. Samuti võis lekkida veebipoe kasutamisega seotud teave, näiteks ostuajalugu ja IP-aadressid.
Ründaja pääses tõenäoliselt ligi ka kasutajanimedele ja paroolidele. Kuigi paroole säilitati krüpteeritud kujul, soovitab raamatukogu need esimesel võimalusel ära vahetada juhul, kui sama kasutajanime ja parooli kombinatsiooni kasutatakse ka teistel kontodel. Samuti tuleks jälgida kontodel võimalikku kahtlast tegevust.
Andersoni sõnul ei pääsenud ründaja ligi ostudega seotud maksevahendite andmetele.
Ülikool taastab juurdepääsu veebipoele alles pärast täieliku turvaanalüüsi tegemist ja tuvastatud turvanõrkuste kõrvaldamist.
"Mind on alati paelunud tehnoloogia, mis muudab meie igapäevaelu lihtsamaks ja põnevamaks. Kirjutamine Modemis on minu viis jagada seda uudishimu teistega."
Arutelu
Jäta kommentaar
Kommentaarid
Kommentaare veel pole. Ole esimene.