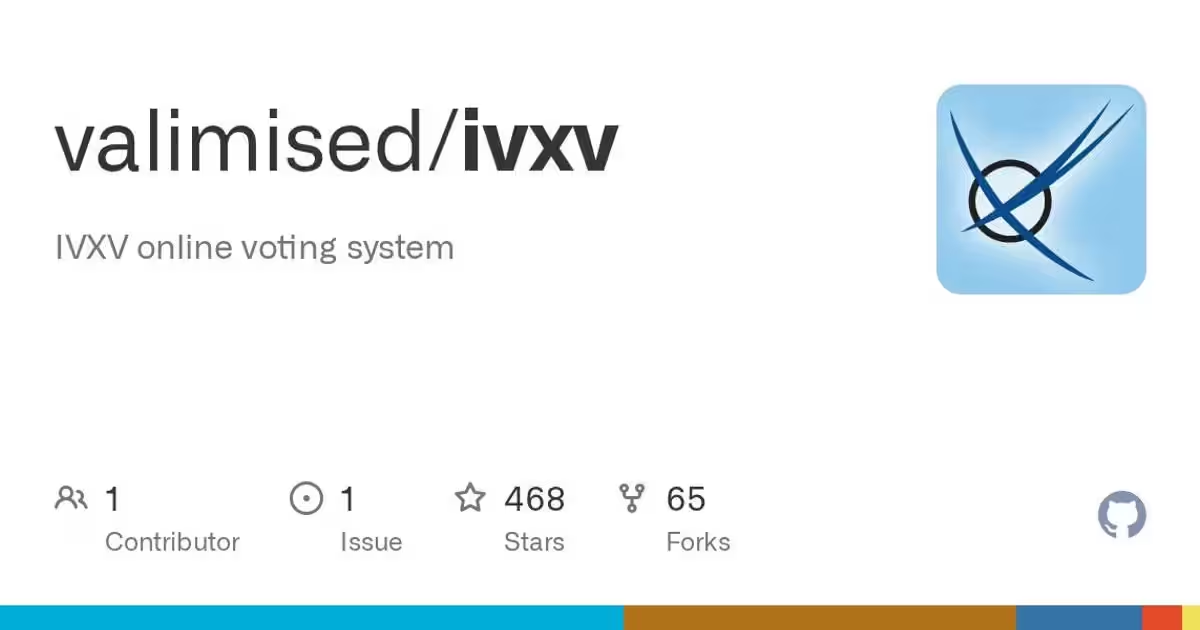
Eesti riigi valimisteenistus avaldas internetihääletust käitava IVXV tarkvara täieliku lähtekoodi avalikus GitHubi repositooriumis. Kood asub aadressil github.com/valimised/ivxv ning seda uuendatakse iga väljalaskega, et avalik versioon vastaks valimispäeval kasutatavale tarkvarale.
Eestis on interneti teel saanud õiguslikult siduvalt hääletada alates 2005. aastast. Valija saab anda hääle veebilehitsejas ja kontrollida hiljem eraldi rakenduse abil, kas hääl registreeriti tema tehtud valiku kohaselt. Ka kontrollrakendust arendab ja haldab valimisteenistus.
Repositoorium ei ole mõeldud aktiivseks arenduskeskkonnaks. Arendus toimub valimisteenistuse sees ning seadused piiravad viise, kuidas süsteemi muuta võib. Avalikku koopiat uuendatakse, et tarkvara ülevaatajad ei peaks uurima vananenud koodi.
Valimisteenistus suunab süsteemi toimimise kohta lisateabe saamiseks veebilehele valimised.ee. Seal kirjeldatakse muu hulgas hääletamist, häälte krüpteerimist ja segamist ning seda, kuidas kontrollrakendus aitab valijal oma hääle säilimist kontrollida.
Mida lähtekoodi avaldamine võimaldab
Avalik lähtekood võimaldab süsteemi uurida krüptograafidel, süsteemiinseneridel ja teistel sõltumatutel ekspertidel. Nad saavad kontrollida häälte segamise ja dekrüpteerimise protokolle ning uurida serverite autentimist, logimist ja tõrgetest taastumist. Ka kodanikud saavad vaadata koodi, mis mõjutab nende hääle arvestamist.
Avaliku koodi puuduseks ei peeta tavaliselt mitte kontrolli ennast, vaid selle piire. Turvateadlased, kes uurivad internetihääletust, juhivad tähelepanu sellele, et serveripoolse koodi audit ei lahenda valija enda seadme probleemi. Sülearvutis olev pahavara võib häält muuta enne selle veebilehitsejast lahkumist ning serveri avatud lähtekood seda ei tuvasta. Kontrollrakendus vähendab riski üksnes juhul, kui valija kasutab seadet, mida ründaja ei kontrolli.
Kriitika puudutab ka taristut. Isegi põhjalikult auditeeritud tarkvara töötab riistvaras ja võrkudes, mida haldavad inimesed. Kriitikute hinnangul võib sihikindel siseoht või riiklikul tasemel ründaja mõjutada häältelugemist ka avaldatud koodi muutmata. Eesti süsteem püüab seda riski osaliselt vähendada täieliku kontrollitavuse ja osa häälte puhul kasutatava paberjäljega, kuid veebihäälte ja paberil oleva varukoopia omavaheline seos on endiselt vaidlusküsimus.
Samuti küsitakse, kas repositooriumist üksi piisab süsteemi täielikuks kontrollimiseks. Ülevaatajad soovivad taastoodetavaid järke, allkirjastatud väljalaskeid ja selget ahelat GitHubis oleva koodi ning hääletusserveris töötava binaarfaili vahel. Valimisteenistus avaldab lähtekoodi, kuid selle täpse sama tarkvaraartefakti iseseisev ülesehitamine ja vastavuse kinnitamine on eraldi küsimus, mida on varasemates valimistsüklites sõltumatute audititega uuritud.
Avaliku repositooriumi väärtus seisneb selles, et Eesti ei palu internetihääletuse turvalisust üksnes usaldada, vaid seob avaliku koodi tootmises kasutatavate väljalasetega. Nii saavad teised valimisasutused IVXV lahendust uurida, olenemata sellest, kas nad soovivad selle ülesehitust järgida või kritiseerida.
"Minu huvi tehnoloogia vastu algas lapsepõlvest. Tänapäeval püüan kirjutada nii, et ka keerulised teemad oleksid kõigile arusaadavad."
Arutelu
Jäta kommentaar
Kommentaarid
Kommentaare veel pole. Ole esimene.