
Google kirjutab vaikselt ümber Androidi sideloadimise reegleid. Lühike paus. Suur muutus.
Alates 2026. aasta juunist saavad enamik Androidi seadmeid uue süsteemiteenuse, mis vaikselt loob aluse sellele, kes rakendusi ehitab. Mõelge sellele kui taustvalvurile: esialgu mitte pealetükkiv, kuid oluline, kui verifitseerimine sel aastal jõustub.
Juuli toob esimesed avalikud sammud. Google käivitab ülemaailmselt Androidi arendaja ID-oleku API ja avab varajase juurdepääsu Androidi arendajakonsooli API-le. Samuti satuvad varajasse juurdepääsu piiratud levituskontod. Need kontod on suunatud üliõpilastele, hobiarendajatele ja õppijatele — arendajatele, kes peavad jagama rakendusi väikeste testirühmadega. Kuni 20 seadmega jagamiseks ei ole vaja riiklikku isikutunnistust ega tasu.
Augustis oodata, et need piiratud levituskontod ja värskendatud arendajakonsooli API muutuvad ülemaailmseteks. Google toob välja ka täiustatud paigaldusvoolu võimsuskasutajatele, kes nõuavad rakenduste paigaldamist kinnitamata arendajatelt. Jah, see on leppimine entusiastidele. Jah, see on ka turvakaitse.
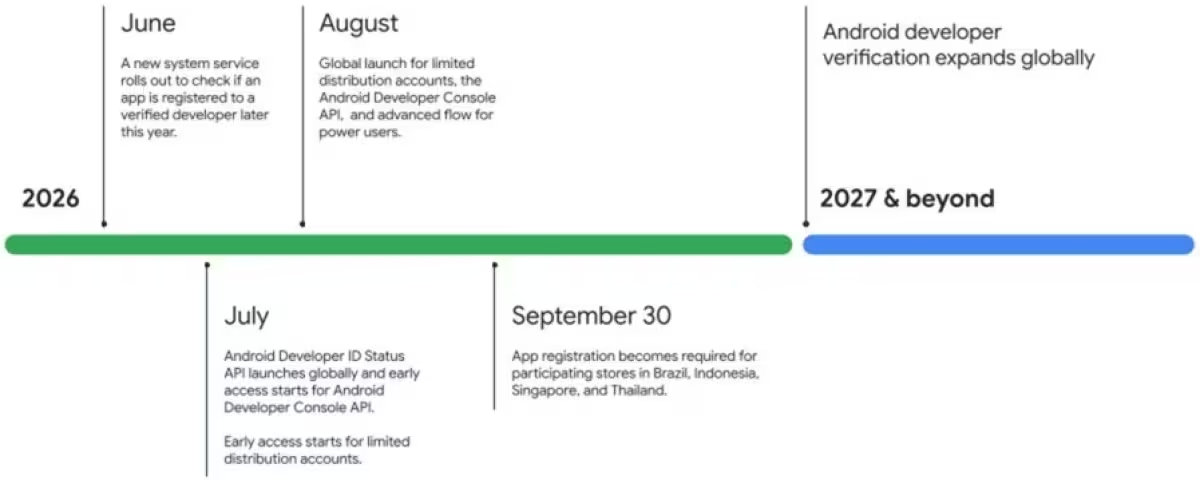
Seejärel muutuvad reeglid reaalseks. 30. septembril aktiveeruvad uued arendajate verifitseerimise kaitsemeetmed Brasiilias, Indoneesias, Singapuris ja Taiis. Osalevad rakenduste poed peavad registreerima rakendused ja verifitseerima arendajad. Nimekirja kuuluvad Play Store, Honor App Market (Honor), Oppo App Market (OPlus), Galaxy Store (Samsung), V-Appstore (vivo), Palm Store (Transsion) ja GetApps (Xiaomi). Kasutajatel jääb võimalus paigaldada registreerimata rakendusi käsitsi, kuid ainult Android Debug Bridge'i kaudu või uue täiustatud paigaldusvoolu abil.
Google kavatseb laiendada arendajate verifitseerimise nõuet ülemaailmselt 2027. aastal, kogudes tagasisidet partneritelt, arendajatelt ja kasutajatelt. See on järkjärguline juurutus, millel on ruumi kohandusteks, kui ilmnevad reaalse maailma kitsaskohad.
Kui levitate rakendusi Brasiilias, Indoneesias, Singapuris või Taiis läbi mõne loetletud poe, peate enne 30. septembrit lõpetama arendaja verifitseerimise.
Mida see lihtsas keeles tähendab? Arendajad vajavad pabereid ja sisseelamist varem kui paljud arvasid. Rakenduste poed võtavad endale rohkem vastavuskohustusi. Kasutajad näevad kompromissi: rohkem kaitset pahatahtlike paigaldajate vastu, kuid võimalikku tõrget selle käigus, kui üritatakse käivitada väljaspool kinnitatud ökosüsteemi pärit rakendust.
Kas see vähendab pahavara, mis peidab end rakenduste all? Kas see pidurdab iseseisvat katsetamist? Mõlemad tulemused on võimalikud. Turvalisem nõuanne on praktiline: arendajad ja väiksemad väljaandjad peaksid alustama verifitseerimise protsessi kohe ning võimsuskasutajad peaksid õppima uut täiustatud paigaldusvoolu, kui nad tahavad jätkata sideloadimist ilma Google'i varem viidanud 24-tunnise ooteta.
Oodake lisauuendusi, kui ajakava laheneb — ja planeerige vastavalt, sest Androidi sideloadimine on muutumas viisil, mis loeb.
"Minu huvi tehnoloogia vastu algas lapsepõlvest. Tänapäeval püüan kirjutada nii, et ka keerulised teemad oleksid kõigile arusaadavad."
Arutelu
Jäta kommentaar
Kommentaarid
Kommentaare veel pole. Ole esimene.