
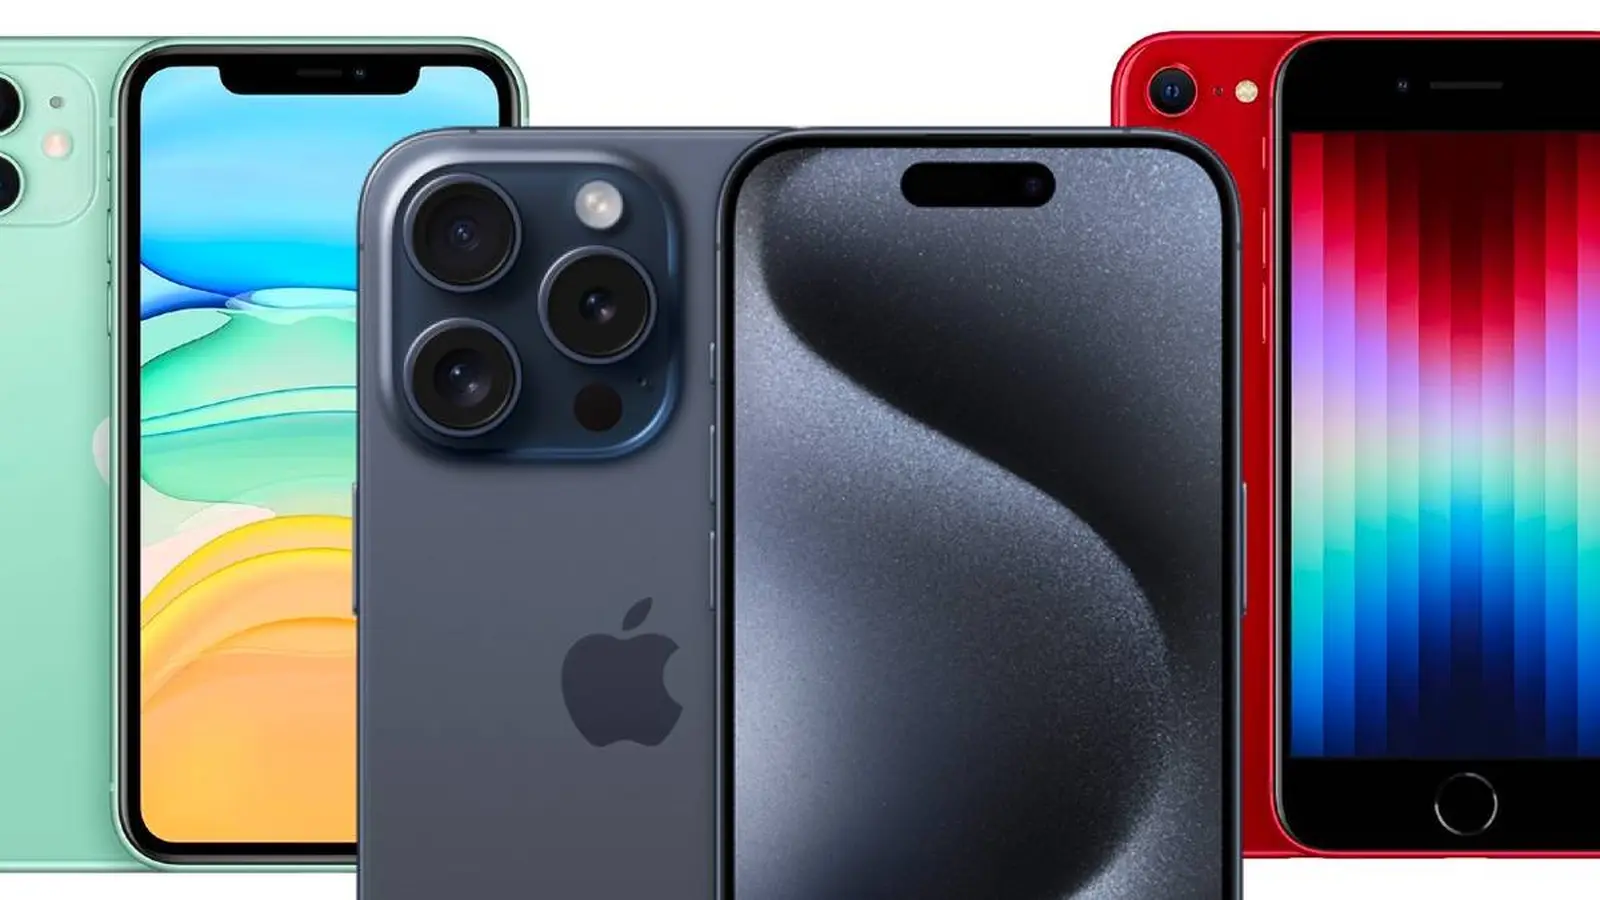
Kujuta ette: telefon taskus, keegi libistab selle kiirelt kohvikus ja mõne minuti pärast lühike USB-jada rikub selle alglaadimistee, võimaldades ründajal käivitada kohandatud koodi enne operatsioonisüsteemi algust. See kõlab nagu ulme, kuid teadlased ütlevad, et just seda ohtu esindab hiljuti avalikustatud eksploit nimega usbliter8.
usbliter8 kasutab ära riistvaralist nõrkust USB-alamsüsteemis koos konkreetse püsivara konfiguratsiooniga mitmetes Apple Siliconi perekondades. Tulemuseks ei ole tarkvaraviga, mida saaks seadete kaudu parandada. See on viga, mis on sisse kodeeritud teatud kontrollerite viisisse töödelda USB-andmeid, kui seade on seadme püsivara värskendusrežiimis (DFU-režiim).
Millised seadmed on ohus
Nõrkus sihib A12-, A13-, S4- ja S5-kiipidega seadmeid. See hõlmab suurt osa Apple'i hiljutisest valikust: iPhone XR; iPhone XS ja XS Max; iPhone 11 ja selle Pro-variandid; iPhone SE (2. põlvkond); iPad Air 3; iPad mini 5; iPad (8. ja 9. põlvkond); Apple TV 4K (2. põlvkond); Studio Display; ning Apple Watch Series 4, Series 5 ja Apple Watch SE. Vanem riistvara, mis töötab A11-ga, tundub mõjutamata.

Seadme füüsiline omamine on range nõue. Ründajal peab seade käes olema ja ta peab selle viima DFU-režiimi, et vea käivitada. See vähendab kaugeksploiteerimise ohtu, kuid suurendab varguse ja sihitud füüsiliste rünnakute riski. Kui sageli jätad oma seadme järelevalveta?
Mehhanism on häirivalt elegantne: saates seadme olles DFU-režiimis eritöödeldud USB-pakette sunnib eksploit USB-kontrollerit kirjutama andmeid valesse mäluasukohta. See avab ukse kohandatud alglaaduri süstimiseks, mis möödub allkirjakontrollidest ja muudab süsteemitarkvara enne iOS-i laadimist.
On üks kerge lohutus. Turvaenklav (see isoleeritud riistvaraline ala, kuhu salvestatakse pääsukoodid, biomeetrilised andmed ja muud krüpteeritud saladused) ei ole selle eksploitiga mõjutatud. See tähendab, et sinu krüpteeritud võtmed ja suur osa isiklikest saladustest jäävad kaitstuks, isegi kui ründaja suudab alglaadimisel koodi käivitada.
Apple reageeris uurimistööle ja töötas koos viga avastanud meeskonnaga. Kuid kuna põhjus tuleneb riistvara käitumisest ja püsivara konfiguratsioonist, ei ole vanade mõjutatud mudelite jaoks puhast tarkvaraparandust. Praktikas jäävad kaks valikut: vähendada riski parema füüsilise kaitsega ning kasutajatele, kes nõuavad kõrgeimat kindlust, asendada mõjutatud seade uuema mudeliga, mis ei kasuta haavatavat kiipi.
Praktiline nõuanne: ära jäta telefone järelevalveta, lülita sisse seadmeotsingu funktsioon ja kasuta tugevaid pääsukoode ning ole tähelepanelik võõraste laadimispunktide ja kaablite suhtes. Kui su seade on loetletud mudelite hulgas ja kartad sihitud vargust, kaalu uuendamist. Turvalisuse puhul on mõnikord kõige kindlam parandus uuem kiip.
"Tehnoloogia liigub kiiremini kui kunagi varem ja ma naudin selle jälgimist. Iga uus seade või rakendus jutustab loo inimlikust loovusest."
Arutelu
Jäta kommentaar
Kommentaarid
Kommentaare veel pole. Ole esimene.