
Kujuta ette veebi, kus tüütud CAPTCHA-pusled ja lõputud sisselogimisbarjäärid vaikselt kaovad. Seda lubavad Cloudflare ja mitu suurt brauserit, kes üritavad võimu tagasi võita internetis, mida üha enam juhivad botid.
Selle muutuse keskmes on ettepanek nimega Private Access Control Tokens ehk PACT. Chrome'i, Edge'i ja Firefoxi brauserimeeskondade panusega ning partneritega nagu Google, Microsoft, Mozilla ja Shopify püüab PACT anda veebisaitidele kompaktselt privaatsust säilitava signaali: kas saabuv päring tuleb legitiimsest inimese juhitud sessioonist või kellegi nimel tegutsevast automatiseeritud agendist?
Pöördepunkt on selles, et tõendid oleksid välja antud brauserite poolt, mitte saitide enda poolt. Veebileht, mis on kindel, et külastaja on inimene, võiks genereerida tokeni, mida saab teisalt esitada tõendina inimese kohaloleku kohta ilma et paljastataks, kes see isik on, mida ta varem sirvis või mõnda püsivat identifikaatorit. Mõelge sellele kui korduvkasutatavale, privaatsusele suunatud CAPTCHA tulemile, mis tõendab kasutaja sessiooni terviklikkust, mitte tema identiteeti.

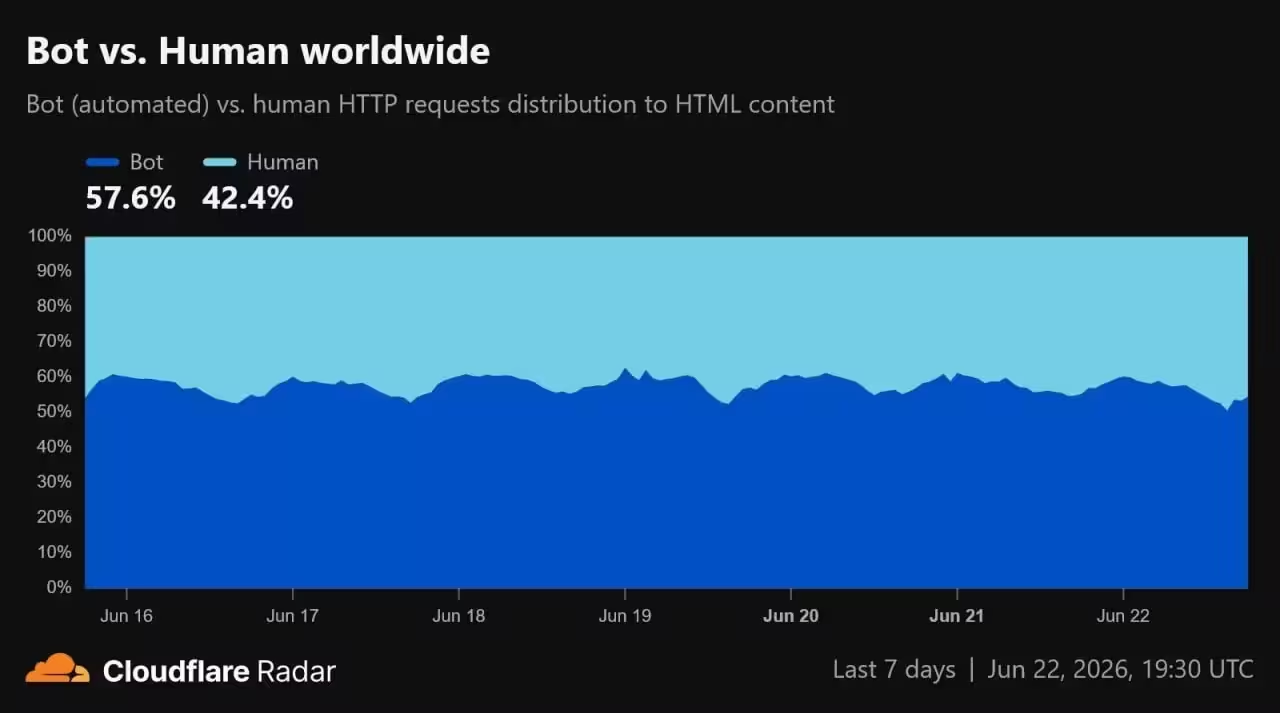
Miks just nüüd? Sest internet näeb välja teistsugune kui paar aastat tagasi. Cloudflare'i juhtkond on hoiatanud, et botiliiklus juba ületab inimliikluse, lühikestel perioodidel on tipud veelgi kõrgemad. Tehisintellektil põhinevate agentide tõus, mis oskavad lehti indekseerida, hindu võrrelda, vorme täita ja täita ülesandeid, mis varem olid inimeste pärusmaa, on hägustanud piiri kahjutute skriptide ja pahatahtliku automatiseerimise vahel. Traditsioonilised kaitsemehhanismid, nagu IP-põhised plokid, kiiruspiirangud ja lihtsad väljakutse-vastus pusled, kaotavad veebiturvalisuse kontekstis efektiivsust.
Vanamoodsatele veebikulguritele häälestatud kaitsesüsteemid ei suuda usaldusväärselt tuvastada kaasaegseid agente, kes käituvad nagu inimesed. Seetõttu ei taha PACT-i arhitektid refleksiivselt blokeerida kõike, mis näib automatiseeritud; nad tahavad nüansirohkemat signaali, mitte binaarset inim-või-mitte vastust, vaid näitajat, kas sessiooni tuleks usaldada või käsitleda ettevaatusega.
See nüanss loeb. Näiteks võib e-poe sait soovida lubada legitiimse hindade võrdlemise boti liiklust, mida sponsoreerib jaemüüja, kuid keelduda veebikraapijast, mis kogub tootepilte. PACT võimaldab saitidel saada kompaktse rohelise tule ilma nime, konto sisselogimise või ristsaidil jälgiva küpsise nõudmata.
Siiski loevad detailid ja paljud jäävad ebaselgeks. Mis praktikas kvalifitseerub kui "tugev inimese identiteedi kinnitus"? Kas määratlus võib soosida teatud brausereid või klienditarkvara ja tahtmatult karistada nišiplatvorme? Kas tokenid on võrdselt kättesaadavad usaldusväärsetele kohalikele rakendustele, peataolevatele brauseritele (headless) või kolmandate osapoolte agentidele, kes tegutsevad nõusolekul? Vastused määravad, kellele antakse ligipääs ja keda suunatakse rangematesse verifitseerimisvoogudesse.
Cloudflare'i ettepanek sisaldab privaatsuskaitset: tokenid on kavandatud seotamatuteks ja ajutisteks, kaitstes sirvimisajalugu samal ajal kasulikke usaldussignaale edastades. Kuid süsteem annab brauseritele ka mingisuguse väravahoidja rolli. See tekitab küsimusi mitte ainult tehniliste kriteeriumite, vaid ka poliitika kohta: kes otsustab kinnitusreeglid ja kui läbipaistev see protsess on?
Tehnikahuvilised lugejad peaksid tähele panema veel ühe olulise asja: PACT ei ole imerohi botitõrjeks. See on protokolli tasandi kompromiss, kus mõningast tavalisest hõõrdest (CAPTCHA-d, hüpikaknad, identiteedikontrollid) vahetatakse vastu koordineeritud kinnitust tarkvaralt, mis asub kasutajate ja saitide vahel. Rasked inseneriaspektid, nagu tokenite töö tõend, taasesituse vastupidavus, kiirusjuhtimine ja tugevad privaatsugarantiid, vajavad enne laialdast kasutuselevõttu põhjalikku ülevaatust.
Kui brauserid muutuvad sessioonide usalduse hindajateks, vajame selgeid ja auditeeritavaid reegleid ning laialdast ökosüsteemi osalust, et vältida soovimatut tsentraliseerumist või kallutust.
Saitide omanike, arendajate ja privaatsuskaitsjate jaoks on PACT jälgimist väärt, sest see pakub muutust selles, kus veebis usaldus tekib. Kas oleme valmis usaldama brausereid neutraalsete reeglite pidajatena või nihutab see lihtsalt võimu uutele vahendajatele? Järgnevate kuude diskuussionid ja prototüüpide testid näitavad, kas PACT suudab asendada hõõrdumist targemate, privaatsemate usaldussignaalidega või toob see kaasa uusi kompromisse, mida tuleb arutada.
Mõlemal juhul on vaiksem, vähem CAPTCHA-sid sisaldav veeb atraktiivne idee. Küsimus on, kes otsustab, kui vaikne see peaks olema.
"Tehnoloogia liigub kiiremini kui kunagi varem ja ma naudin selle jälgimist. Iga uus seade või rakendus jutustab loo inimlikust loovusest."
Arutelu
Jäta kommentaar
Kommentaarid
Kommentaare veel pole. Ole esimene.