
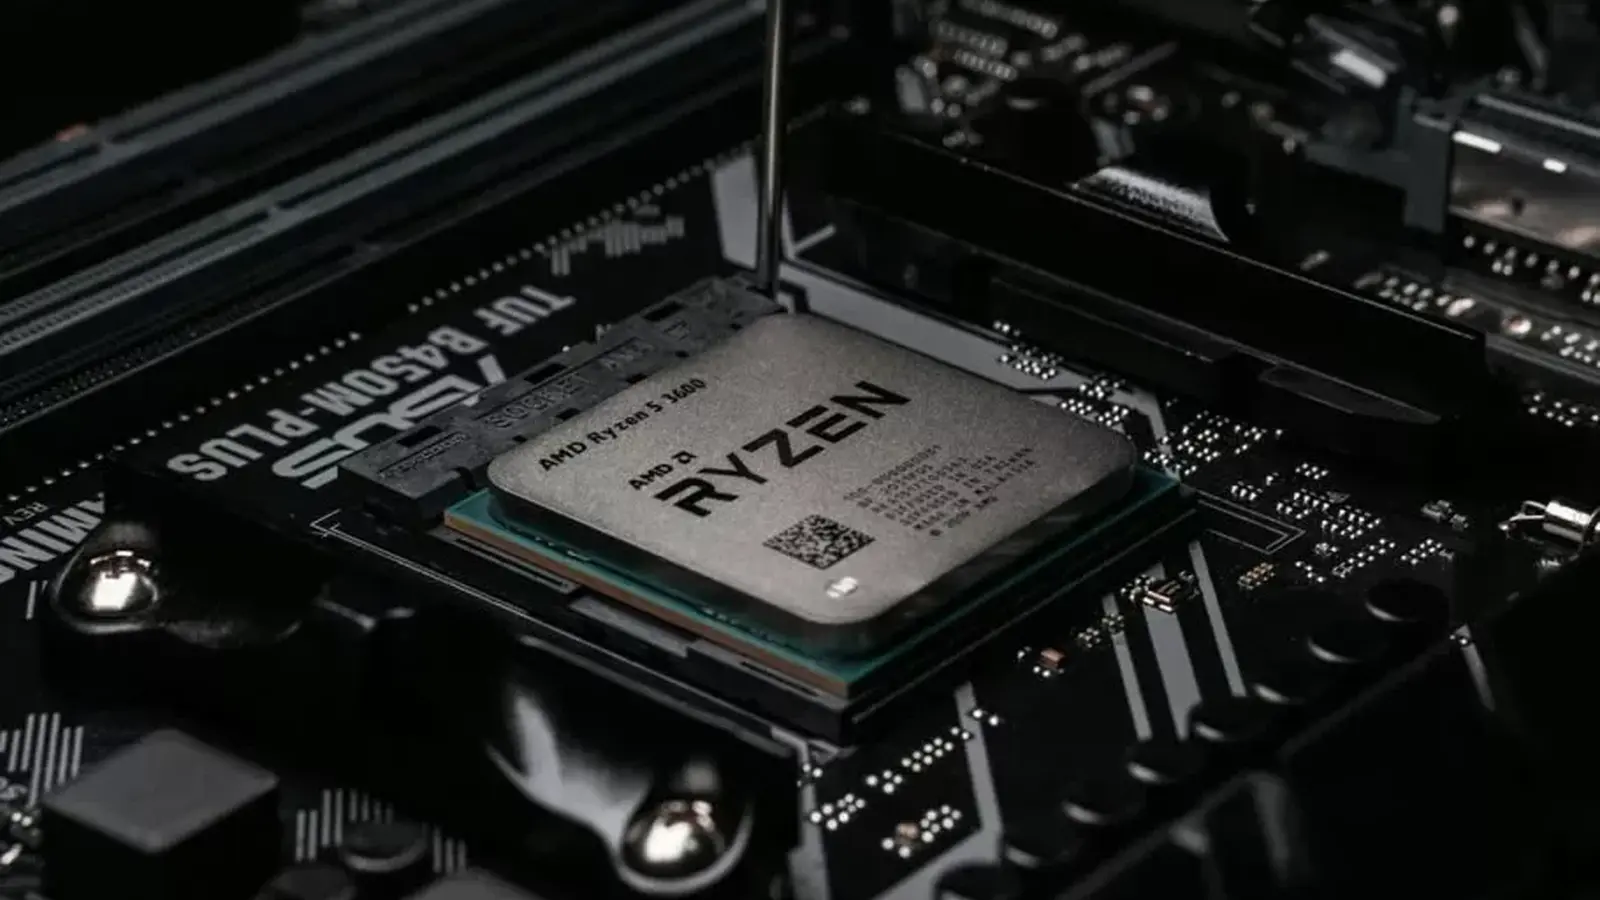
Uus Spectre'ist tuletatud ajastusrünnak sihib kaasaegseid Intel ja AMD protsessoreid
MITi Arvutiteaduse ja Tehisintellekti Labori (CSAIL) teadlased avalikustasid uue Spectre-stiilis ajastushaavatavuse nimega TONTOU (neutraliseerimise ajast kuni kasutusajani), mis suudab mööda hiilida Intel ja AMD poolt hiljuti kasutusele võetud riistvaralistest kaitsetest. Avastamine toob esile spekulatiivse täitmise puudustest tulenevad püsivad riskid ning nende võimalik mõju riistvara turvalisusele pilve- ja krüptoinfrastruktuuris.
Mis on TONTOU ja kuidas see töötab?
TONTOU kasutab ära väikest ajavahet, mis tekib CPU neutraliseerimise ja spekulatiivsete tulemuste tegeliku kasutamise vahel. Kaasaegsed protsessorid toetuvad spekulatiivsele täitmisele jõudluse parandamiseks: protsessor ennustab tulevasi koodiradu ja käivitab neid ette. Kui ennustus osutub valeks, visatakse tulemused ära, kuid mikr-arkitektuursed jäägid nagu vahemälu olek võivad lekkida külgkanalite kaudu.
Pärast algset Spectre'i avalikustamist 2018. aastal tõid kiibitootjad välja leevendused, mis on mõeldud spekulatiivse oleku puhastamiseks või isoleerimiseks enne tundliku koodi käivitamist. MITi uurijad leidsid, et neutraliseerimine (puhastusaste) ja tegelik kasutuse hetk ei ole alati täiuslikult sünkroniseeritud. TONTOU kasutab seda lühikest akent, et uuesti sisestada pahatahtlikke andmeid ennustusrajale ja hankida teavet mikr-arkitektuursete külgkanalite kaudu.

Platvormid, mida testiti, ja reaalse maailma teostatavus
Meeskond testis TONTOU-d Inteli protsessoritel (Cascade Lake Refresh ja Arrow Lake) ning AMD mikroarhitektuuridel (Zen 2 ja Zen 4). Nad suutsid mõlemal tootjal põhjustada valeennustusi. AMD Safe RET kaitses on ära kasutatav aken äärmiselt väike—vaid kaks käsku—kuid hoolikas ajastuse juhtimine tegi rünnaku võimalikuks.
AMD Zen 2 süsteemis, kus jooksis muutmata Linuxi tuum, viisid uurijad läbi täieliku tõestuskontseptsiooni eksploidi, mis murdis KASLR-i (tuuma aadressiruumi paigutuse randomiseerimine) iga katse puhul 10-st. Kuid praktilised piirangud takistavad laialdast kuritarvitamist: mõõdetud lugemiskiirus oli umbkaudu 5 baiti sekundis ja iga täielik eksploidi katse võttis umbes 18 minutit. Inteliga sihtmärgid nõuavad edu saavutamiseks spetsiifilisi tarkvaratingimusi. Nende põhjuste tõttu ei ole TONTOU sel hetkel lihtne vektor tavalistele pahavaradele tarbijaarvutites.
Mõjud krüptoraha ja plokiahela süsteemidele
Kuigi TONTOU läbilaskevõime ja latentsus muudavad massilise kasutamise raskeks, on rünnak oluline kõrge väärtusega sihtmärkide puhul, mida leidub krüptoruumis. Riistvararahakotid, validaatorisõlmed, pilvepõhised kaevandussüsteemid ja serverid, mis säilitavad privaatvõtmeid või seemneandmeid, võivad olla tähelepanuväärsed sihtmärgid keerukate ründajate jaoks. Külgkanali rünnakud, mis lekitavad privaatvõtmeid või võtmehaldussüsteemide saladusi, võivad otseselt ohustada hoidmisteenuseid, börse ja stakingu infrastruktuuri. Operaatorid peaksid võtma CPU mikr-arkitektuursed haavatavused reaalse turvaohtuna plokiahela turvalisuse kontekstis.
Leevendused ja vastutustundlik avalikustamine
MITi uurijad teavitasid AMD-d ja Inteli veebruaris ning võtsid märtsis ühendust Linuxi tuuma hooldajatega. AMD on juba avaldanud Linuxi tuuma plaastri, et haavatavust käsitleda; kasutajad ja administraatorid peaksid prioriseerima tuuma pakettide uuendamist ning järgima tootja püsivara teadete juhiseid. Täiendavad leevendused hõlmavad usaldamata koodi vältimist jagatud hostidel, kriitiliste töökoormuste isolatsiooni ning soovitatud mikrokoodi ja operatsioonisüsteemi uuenduste rakendamist.
Kuna spekulatiivse täitmise külgkanalid jätkuvalt arenevad, peavad organisatsioonid—eriti need, kes käsitlevad krüptorahade privaatvõtmeid ja kõrge väärtusega plokiahela teenuseid—säilitama rangeid plaastrimispraktikaid ja riistvara ohemude mudeleid. Kuigi TONTOU ei ole keskmisele lauaarvutikasutajale otsene ja kiire oht, rõhutab see riistvara turvalisuse ja õigeaegsete uuenduste jätkuvat tähtsust nii pilve- kui ka krüptomaanuses.
"Minu huvi tehnoloogia vastu algas lapsepõlvest. Tänapäeval püüan kirjutada nii, et ka keerulised teemad oleksid kõigile arusaadavad."
Arutelu
Jäta kommentaar
Kommentaarid
Kommentaare veel pole. Ole esimene.